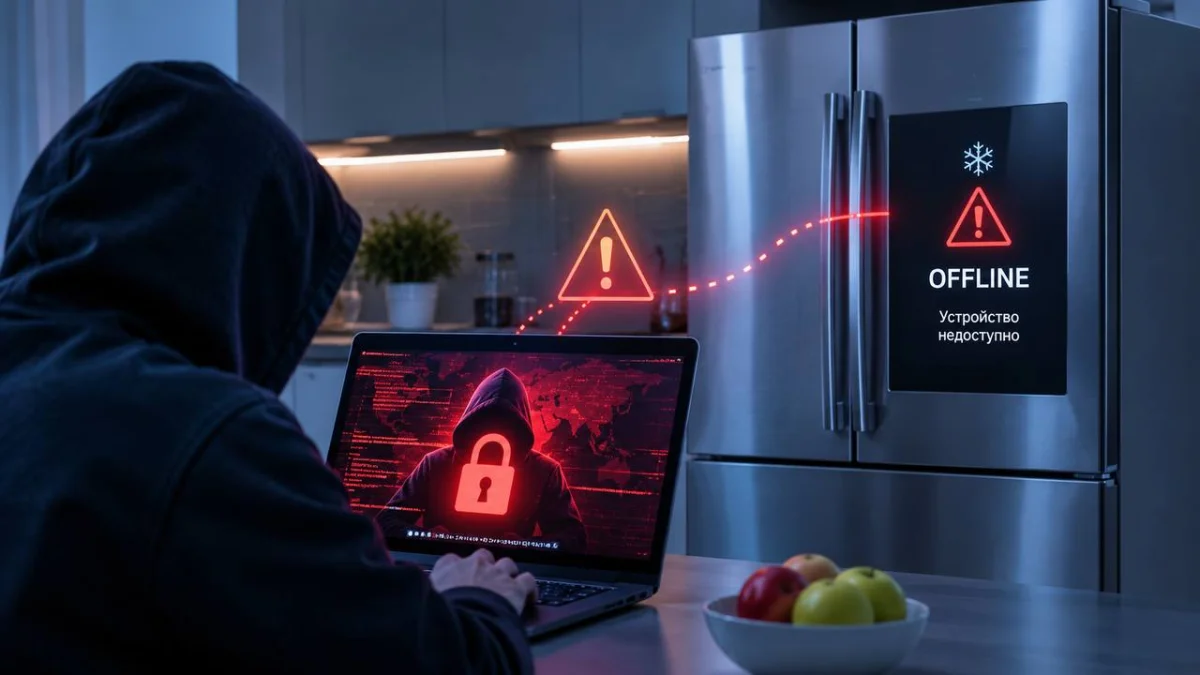
Кибершабуылдар әлем елдерінің маңызды инфрақұрылымына қауіп төндіріп отыр. Супермаркеттердегі салқындату жүйелеріне жасалған шабуылдардан кейін хакерлер қан құю қызметтерінің ақпараттық жүйесіне де заңсыз кіріп, донорлық қан қорының жарамсыз болуына себеп болған. Бұл туралы Euronews басылымына сілтеме жасап AstanaTV хабарлайды.
Whitelisthackers компаниясының киберқауіпсіздік жөніндегі сарапшысы Марко Ди Филиппо соңғы екі аптада бұрын-соңды болмаған ауқымдағы бірнеше ірі кибершабуыл тіркелгенін айтады. Оның сөзінше, мұндай оқиғалардың саны мен ауқымы бұрын бір жылдың ішінде де байқалмаған.
Маманның айтуынша, соңғы уақытта AfD-Leaks оқиғасы, Revolut жүйесіндегі осалдықтар, PHP бағдарламалау тіліндегі қауіпсіздік мәселелері және тоңазытқыш қоймаларына жасалған шабуылдар мамандардың назарын аударған. Германия Федералдық қылмыстық полиция басқармасының дерегінше, 2025 жылы киберқылмыстан келген экономикалық шығын 202,4 миллиард еуроға жеткен.
2026 жылғы тамызда Берлиннің қалалық ақпараттық желісіне жасалған шабуыл да елеулі оқиғалардың бірі болды. Қылмыскерлер жүйені қалпына келтіру үшін 30 биткоин, яғни шамамен екі миллион еуро талап еткен. Берлин сенаты төлем жасаудан бас тартқаннан кейін, 1,4 миллион құпия файл даркнетке жарияланған.
Ди Филиппоның түсіндіруінше, шабуылға ClickFix деп аталатын әдіс қолданылған. Қылмыскерлер пайдаланушыны арнайы сайтқа кіргізіп, оның адам екенін растауды сұраған. Кейін пернетақтадағы белгілі бір пернелерді басып, пәрмен енгізіп, Enter батырмасын басуға нұсқау берген.
Осы әрекетті орындау арқылы пайдаланушы қаскөйлерге жүйеге кіруге мүмкіндік жасаған. Сарапшы мұндай жағдай адамның цифрлық қауіпсіздік талаптарын білмеуімен қатар, пайдаланушыға ақпараттық жүйеде шамадан тыс құқықтардың берілуінен де туындайтынын атап өтті.
Маманның бағалауынша, адамның кибершабуылға тап болу ықтималдығы екіден бір. Алайда көпшілік ақпараттық қауіпсіздік қатерін әлі де жеткілікті деңгейде ескермейді. Оның пікірінше, адамдар үйге ұры түсуі немесе найзағай соғуы сияқты қауіптерден көбірек алаңдайды.
Қазіргі құрылғылар мен қызметтердің басым бөлігі интернетке қосылған. Мәселен, ақылды үйлердегі жарық пен жылуды қашықтан басқаруға болады, ал супермаркеттердегі тоңазытқыштар орталықтан реттеледі. Бірақ қолайлылықтың артуы ақпараттық қауіпсіздіктің де күшейгенін білдірмейді.
Ди Филиппо киберқауіпсіздік саласындағы негізгі мәселелердің бірі – халықтың цифрлық сауатының жеткіліксіздігі екенін айтады. Оның сөзінше, адамдар өздерінің хакерлік шабуылдың нысанасына айналуы мүмкін екенін көбіне ескере бермейді.
Кей жағдайда қаскөйлер SMS немесе WhatsApp арқылы сілтеме жіберіп, пайдаланушыны жеке басын растауға итермелейді. Осыдан кейін олар бөтен құрылғыны жәбірленушінің аккаунтына байланыстырып, хат-хабарларына, медиафайлдары мен контактілеріне қол жеткізуі мүмкін. Бұл тәсіл Ghost Pairing деп аталады.
Германияның Ақпараттық қауіпсіздік жөніндегі федералдық ведомствосы (BSI) биыл жыл басында осы әдіс туралы ескерткен. Ведомство белгісіз хабарламалар мен сілтемелерге сақтықпен қарауға және екі факторлы аутентификацияны пайдалануға кеңес береді.
Сарапшы халықтың цифрлық сауатын арттыруда басқа елдердің тәжірибесін үлгі етуге болатынын айтады. Мәселен, Үндістанда қоғамдық орындарда киберқылмыс туралы ақпараттық плакаттар ілініп, азаматтарға арналған сенім телефондары көрсетіледі. Ал Германияда киберқылмысқа тап болған адамдар кейде тиісті мемлекеттік мекемені өздері іздеуге мәжбүр болады.
Ди Филиппоның айтуынша, бір құрылғыдан осалдық анықталса, қылмыскерлер дәл сондай модельді пайдаланатын басқа нысандарды іздей бастайды. Соның салдарынан шабуылдар біртіндеп кеңеюі мүмкін. Ол кибершабуылдардың шамамен 80–95 пайызында адамның әрекеті осалдықты пайдалануға белгілі бір дәрежеде ықпал ететінін айтады.
Этикалық хакерлердің жұмысы да осы осал тұстарды алдын ала анықтауға бағытталған. Олар тапсырыс беруші компаниялардың жүйелерін қаскөйлер қолданатын әдістермен тексереді. Алайда басты мақсат – инфрақұрылымға зиян келтіру емес, қылмыскерлер пайдаланып үлгермей тұрып қауіпсіздік кемшіліктерін анықтау.
Whitelisthackers компаниясының мамандары тексеру нәтижесінде көлемі 400 бетке дейін жететін есеп дайындайды. Онда жүйедегі осал тұстар мен оларды анықтау жолдары көрсетіледі. Ақпарат өндірушіге берілгеннен кейін, олқылықтарды жою жұмыстары басталады.
Анықталған осалдықтар кейін CVE деп аталатын халықаралық каталогқа енгізіледі. Бұл дерекқорда бағдарламалық жасақтама мен ақпараттық жүйелердегі белгілі қауіпсіздік кемшіліктері туралы мәліметтер жарияланады. Германияның BSI ведомствосы да осындай ақпараттарды таратып, қосымша мәлімет алу үшін National Vulnerability Database халықаралық базасына жүгінуді ұсынады.
Сарапшының айтуынша, кейбір кибершабуылдардың салдары миллиардтаған еуро шығынға әкелуі мүмкін. Ол осыдан он шақты жыл бұрын банк жүйесіндегі қорғаныстың жеткіліксіздігінен қылмыскерлер 1,2 миллиард еуроны қолды еткен оқиғаны мысалға келтірді.
Банк филиалдарын біріктіру кезінде ғимараттар арасындағы радиорелелік байланыс шифрланбаған. Соның салдарынан қаскөйлер арнайы хакерлік дағдыларсыз-ақ банк желісіне кіріп, ақша ұрлауға мүмкіндік алған.
Супермаркеттердің тоңазытқыш жүйелеріне жасалған кейбір шабуылдарда да шифрлау қорғанысы болмаған. Мамандар мұндай жүйелерді VPN немесе желілік экран арқылы қорғауды ұсынады. Ал банктер үшін қазір қауіпсіздік талаптары күшейтілген.
Германия үкіметі бұдан бөлек NIS-2 директивасын қабылдаған. Құжат бұрынғыға қарағанда көбірек компаниялар мен салаларға киберқауіпсіздіктің міндетті шараларын енгізуді жүктейді. Әсіресе ықтимал шабуылдардың алдын алуға басымдық беріледі.
Whitelisthackers компаниясы халықтың цифрлық сауатын арттыру мақсатында «Германияның үздік хакері» байқауын да ұйымдастырған. Жоба дарынды мамандарды анықтап, этикалық хакерлік арқылы цифрлық кеңістіктің қауіпсіздігін күшейтуді көздейді. Жеңімпаздарға халықаралық хакатондарға қатысу мүмкіндігі беріледі.
Сонымен қатар киберқауіпсіздік қызметтеріне сұраныс артып келеді. Қылмыстық ортада Cybercrime-as-a-Service деп аталатын, яғни киберқылмысты қызмет ретінде ұсыну үлгісі кең таралған. Бұл ретте заңды киберқауіпсіздік қызметтерінің нарығы да дамып жатыр.
Whitelisthackers жыл сайын шамамен 250 клиентке қызмет көрсетеді. Компания өкілдерінің айтуынша, халықаралық деңгейде резонанс тудырған кибершабуылдардан кейін ұйымдар өздерінің ақпараттық жүйелерін қорғау мәселесіне көбірек көңіл бөле бастаған.